Social Hacking: Was dahintersteckt und wie Sie sich schützen können
Wenn man an Hacking denkt, stellt man sich schnell jemanden vor, der nachts vor mehreren Monitoren sitzt und sich in fremde Computersysteme einarbeitet. In der Realität kann ein Angriff aber ganz anders aussehen. Manchmal braucht ein Betrüger überhaupt keine komplizierte Technik.
Es reicht, wenn er es schafft, eine Person zu etwas zu bringen, das sie normalerweise nicht tun würde.
Genau darum geht es beim sogenannten Social Hacking. Häufig wird dafür auch der Begriff Social Engineering verwendet. Dabei werden menschliche Eigenschaften wie Vertrauen, Hilfsbereitschaft, Angst, Neugier oder Zeitdruck ausgenutzt, um an Informationen zu gelangen oder jemanden zu einer bestimmten Handlung zu bewegen. Das BSI beschreibt Social Engineering als Methode, mit der durch soziale Handlungen unberechtigter Zugriff auf Informationen oder IT-Systeme erreicht werden soll.
Was ist Social Hacking?
 Beim Social Hacking steht nicht unbedingt die Technik im Mittelpunkt. Der Angreifer versucht vielmehr, die Person vor dem Computer, Smartphone oder Telefon zu beeinflussen.
Das kann beispielsweise mit einer gefälschten E-Mail beginnen. Vielleicht sieht die Nachricht aus wie eine Mitteilung Ihrer Bank und fordert Sie auf, eine angebliche Sicherheitsüberprüfung durchzuführen. Oder jemand ruft an und behauptet, vom technischen Support zu sein. Wieder eine andere Masche beginnt mit einer WhatsApp-Nachricht von einer unbekannten Nummer, die sich als Familienmitglied ausgibt.
Das Ziel kann dabei unterschiedlich sein. Es kann um Passwörter, persönliche Daten, Zugangscodes oder Geld gehen. Manchmal soll das Opfer auch eine Datei öffnen, eine Software installieren oder eine bestimmte Einstellung am Computer verändern. Das BSI weist ausdrücklich darauf hin, dass Social Engineering unter anderem dazu genutzt werden kann, Menschen zur Weitergabe von Informationen oder zur Ausführung bestimmter Aktionen zu bewegen.
Der entscheidende Punkt ist: Sie werden nicht unbedingt technisch gehackt. Sie werden dazu gebracht, selbst die entscheidende Handlung auszuführen.
Warum funktioniert Social Hacking?
Menschen reagieren auf bestimmte Situationen automatisch. Wenn jemand beispielsweise behauptet, dass das Bankkonto gesperrt wird, entsteht Unsicherheit. Wenn angeblich ein Familienmitglied dringend Hilfe benötigt, möchte man helfen. Und wenn sich jemand als Mitarbeiter eines bekannten Unternehmens ausgibt, kann das zunächst vertrauenswürdig wirken.
Betrüger nutzen genau solche Reaktionen aus. Die Verbraucherzentrale beschreibt beispielsweise emotionale Ansprache und aufgebauten Druck als typische Bestandteile von Social Engineering.
Besonders problematisch wird es, wenn mehrere Faktoren zusammenkommen. Ein Anrufer kennt vielleicht Ihren Namen, weiß, welchen Internetanbieter Sie nutzen, und kennt sogar einige persönliche Informationen. Dadurch wirkt der Kontakt glaubwürdiger, obwohl die Person am anderen Ende der Leitung nichts mit dem genannten Unternehmen zu tun hat.
Solche Informationen können beispielsweise aus öffentlich zugänglichen Profilen oder früheren Datenlecks stammen. Das BSI weist ebenfalls darauf hin, dass Informationen aus dem persönlichen Umfeld für gezielte Social-Engineering-Angriffe genutzt werden können.
Die bekanntesten Maschen
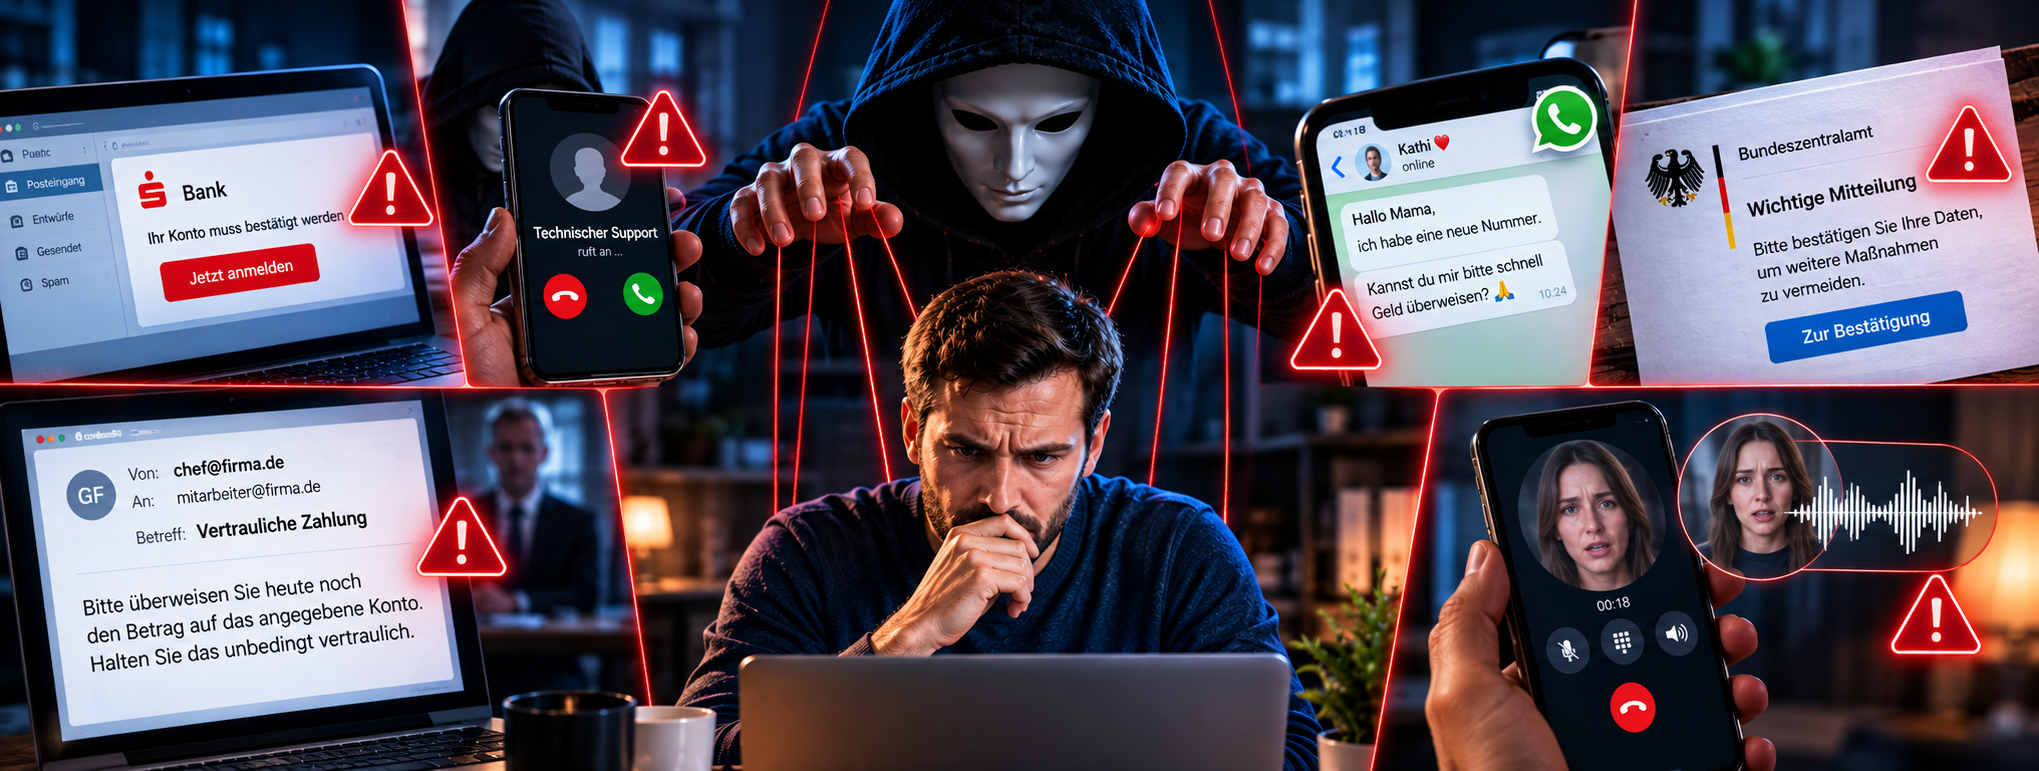
Social Hacking kann auf viele Arten funktionieren. Einige Varianten begegnen Privatpersonen besonders häufig.
Phishing per E-Mail
Phishing gehört zu den bekanntesten Formen. Dabei erhalten Sie eine E-Mail, die beispielsweise von einer Bank, einem Online-Shop, einem Paketdienst oder einem bekannten Internetdienst zu stammen scheint.
In der Nachricht wird häufig ein Problem behauptet. Ihr Konto müsse bestätigt werden, eine Zahlung sei fehlgeschlagen oder eine wichtige Einstellung müsse überprüft werden.
Dazu gibt es einen Link.
Dieser führt häufig zu einer gefälschten Webseite, auf der Zugangsdaten abgefragt werden. Moderne Phishing-Nachrichten können dabei erstaunlich professionell aussehen. Die Verbraucherzentrale weist darauf hin, dass betrügerische E-Mails häufig täuschend echt wirken und zum Beispiel persönliche Daten oder Zugangsinformationen abgreifen sollen.
Gefälschte Support-Anrufe
Eine weitere bekannte Variante sind Anrufe von angeblichen Mitarbeitern eines technischen Supports.
Der Anrufer behauptet beispielsweise, dass auf Ihrem Computer ein Sicherheitsproblem festgestellt wurde. Um das Problem zu beheben, sollen Sie eine Software installieren, einen Fernzugriff erlauben oder bestimmte Informationen nennen.
Hier sollten Sie besonders vorsichtig sein. Ein unerwarteter Anruf ist kein Beweis dafür, dass die Person tatsächlich für das genannte Unternehmen arbeitet.
Das BSI nennt genau solche Szenarien als typische Beispiele für Social Engineering. Ein Angreifer kann sich beispielsweise als Administrator ausgeben und unter einem Vorwand Informationen oder Zugangsdaten verlangen.
„Hallo Mama, ich habe eine neue Nummer“
Diese Masche dürfte inzwischen vielen Menschen bekannt sein.
Eine Nachricht kommt von einer unbekannten Nummer. Der Absender behauptet, das eigene Kind zu sein und eine neue Telefonnummer zu haben. Kurz darauf folgt häufig eine Geschichte über eine finanzielle Notlage und die Bitte um eine Überweisung.
Die Verbraucherzentrale warnt aktuell ausdrücklich vor solchen WhatsApp- und SMS-Betrugsversuchen. Die Masche wird inzwischen auch als Tochter- oder Sohntrick bezeichnet.
Das Entscheidende ist dabei nicht die Technik. Der Betrüger versucht, eine emotionale Situation zu schaffen, in der die betroffene Person möglichst schnell helfen möchte.
Der falsche Chef
Auch Unternehmen sind betroffen.
Beim sogenannten CEO-Fraud oder Chef-Trick gibt sich der Angreifer beispielsweise als Geschäftsführer oder Vorgesetzter aus und fordert eine Überweisung oder bestimmte Informationen.
Besonders gefährlich wird das, wenn vorher Informationen über das Unternehmen gesammelt wurden. Namen von Mitarbeitern, Geschäftsbeziehungen oder interne Abläufe können dabei helfen, eine glaubwürdige Geschichte aufzubauen. Das BSI beschreibt CEO-Betrug als eine Variante des Social Engineering, bei der gezielt Informationen über das Unternehmen und seine Strukturen gesammelt werden.
Gefälschte Behörden und Unternehmen
Auch Behörden und bekannte Unternehmen werden häufig als Identität verwendet.
Eine Nachricht kann beispielsweise so aussehen, als käme sie von einer Behörde und eine wichtige Zahlung oder Bestätigung verlangen. Die Verbraucherzentrale berichtet aktuell über solche Phishing-Nachrichten, bei denen sich Betrüger als Ministerien, Behörden oder andere bekannte Einrichtungen ausgeben.
Gerade bei Behörden wirkt eine offizielle Sprache schnell überzeugend. Lassen Sie sich davon nicht unter Druck setzen.
Der Enkeltrick mit künstlicher Stimme
Social Hacking entwickelt sich ebenfalls weiter. Mittlerweile können mit künstlicher Intelligenz Stimmen sehr überzeugend nachgebildet werden.
Ein Anruf mit einer bekannten Stimme ist deshalb nicht automatisch ein Beweis dafür, dass tatsächlich die entsprechende Person anruft. Die Verbraucherzentrale warnt inzwischen auch vor KI-generierten Audio- oder Videoanrufen, bei denen sich Betrüger beispielsweise als Angehörige ausgeben und Geld fordern.
Das macht eine alte Betrugsmasche technisch überzeugender, verändert aber das Grundprinzip nicht: Vertrauen wird ausgenutzt.
Woran können Sie Social Hacking erkennen?
Es gibt nicht das eine Merkmal, an dem sich jeder Angriff erkennen lässt. Einige Warnsignale treten allerdings immer wieder auf.
Zeitdruck ist eines der wichtigsten Signale. Wenn jemand möchte, dass Sie sofort handeln, sollten Sie besonders aufmerksam werden.
Auch ungewöhnliche Anfragen sind ein Grund zur Vorsicht. Ein Unternehmen, bei dem Sie Kunde sind, benötigt plötzlich Ihr Passwort? Ein angeblicher Mitarbeiter verlangt einen Sicherheitscode? Ein Familienmitglied bittet von einer unbekannten Nummer um Geld?
Dann sollten Sie einen Moment innehalten.
Weitere typische Warnzeichen sind:
- unerwartete E-Mails oder Anrufe
- ungewöhnliche Zahlungsaufforderungen
- Links zu unbekannten Webseiten
- Aufforderungen zur Weitergabe von Passwörtern oder PINs
- angebliche Sicherheitsprobleme, die sofort gelöst werden müssen
- Aufforderungen zur Installation unbekannter Software
- ungewöhnliche Bitten von Vorgesetzten oder Geschäftspartnern
- Nachrichten von unbekannten Telefonnummern
- starke emotionale Ansprache
- die Aufforderung, eine Angelegenheit geheim zu halten
Die Verbraucherzentrale nennt unter anderem Druck, Datenabfragen, unbekannte Links und Anhänge als wichtige Warnsignale bei Phishing und ähnlichen Betrugsversuchen.
Was können Sie gegen Social Hacking tun?
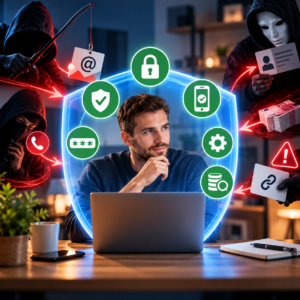 Der wichtigste Schutz ist häufig erstaunlich einfach: Lassen Sie sich nicht unter Druck setzen.
Wenn eine Nachricht oder ein Anruf ungewöhnlich wirkt, beenden Sie den Vorgang zunächst. Sie müssen nicht sofort antworten. Sie müssen auch keinen Link öffnen, nur weil eine Nachricht behauptet, dass es dringend sei.
Wenn beispielsweise Ihre Bank angeblich anruft, können Sie selbst die offizielle Telefonnummer der Bank heraussuchen und dort nachfragen. Bei einer Nachricht von einem Familienmitglied können Sie die Person über die Ihnen bereits bekannte Telefonnummer kontaktieren.
Wichtig ist dabei, nicht einfach die Kontaktdaten aus der verdächtigen Nachricht zu verwenden.
Passwörter niemals weitergeben
Ein seriöser Anbieter wird Sie nicht dazu auffordern, Ihr Passwort per E-Mail, WhatsApp oder am Telefon mitzuteilen.
Auch Einmalcodes und andere Sicherheitscodes sollten Sie nicht einfach weitergeben. Ein Angreifer kann mit solchen Informationen unter Umständen versuchen, sich Zugang zu Ihrem Konto zu verschaffen.
Zusätzlich sollten Sie für wichtige Konten unterschiedliche Passwörter verwenden. Ein Passwort-Manager kann dabei helfen, viele verschiedene Zugangsdaten zu verwalten. Auch eine Mehr-Faktor-Anmeldung bietet eine zusätzliche Schutzschicht.
Vorsicht bei Informationen in sozialen Netzwerken
Auch scheinbar harmlose Informationen können interessant sein.
Geburtstage, Arbeitgeber, Familienmitglieder, Urlaubspläne, Wohnort oder öffentlich sichtbare Kontaktdaten können einem Angreifer dabei helfen, eine glaubwürdige Geschichte zu entwickeln.
Sie müssen deshalb nicht komplett auf soziale Netzwerke verzichten. Es lohnt sich aber, regelmäßig zu überprüfen, welche Informationen öffentlich sichtbar sind.
Je weniger ein Fremder über Sie weiß, desto schwieriger kann es für ihn sein, eine überzeugende Geschichte aufzubauen.
Was tun, wenn Sie bereits darauf hereingefallen sind?
Auch wenn Sie bereits auf einen Link geklickt oder Daten eingegeben haben, sollten Sie nicht einfach abwarten.
Welche Schritte sinnvoll sind, hängt davon ab, was passiert ist. Haben Sie ein Passwort eingegeben, sollte dieses möglichst schnell geändert werden. Wurde ein Bankkonto betroffen, sollten Sie sich unmittelbar an Ihre Bank wenden. Haben Sie möglicherweise Schadsoftware installiert, sollte der betroffene Computer entsprechend überprüft werden.
Wenn Sie einen verdächtigen Link geöffnet und anschließend persönliche Daten eingegeben haben, empfiehlt auch die Verbraucherzentrale, abhängig von den betroffenen Daten entsprechende Schutzmaßnahmen einzuleiten.
Bei finanziellen Schäden oder einem möglichen Identitätsdiebstahl kann zusätzlich eine Anzeige bei der Polizei sinnvoll sein.
Social Hacking betrifft nicht nur Unternehmen
Der Begriff klingt zunächst nach einem Problem für große Firmen und Behörden. Tatsächlich können aber auch Privatpersonen betroffen sein.
Ein gehacktes E-Mail-Konto, ein gestohlenes Online-Konto oder eine manipulierte Zahlung kann erhebliche Folgen haben. Und dafür muss der Angreifer nicht zwangsläufig besonders technisch versiert sein.
Social Engineering funktioniert gerade deshalb so gut, weil technische Schutzmaßnahmen nicht jede menschliche Entscheidung verhindern können. Das BSI beschreibt Social Engineering entsprechend als Angriffsmethode, bei der menschliche Eigenschaften gezielt ausgenutzt werden.
Fazit
Social Hacking bedeutet vereinfacht gesagt: Der Mensch wird zum Angriffsziel.
Dabei versuchen Kriminelle, Vertrauen aufzubauen, Angst zu erzeugen, Neugier zu wecken oder Zeitdruck aufzubauen. Phishing-Mails, falsche Support-Anrufe, WhatsApp-Betrug, gefälschte Behördennachrichten und der sogenannte Chef-Trick sind nur einige Beispiele.
Der beste Schutz besteht deshalb nicht darin, jeder Nachricht grundsätzlich zu misstrauen. Vielmehr sollten Sie bei ungewöhnlichen Anfragen einen Moment innehalten und die Situation unabhängig überprüfen.
Müssen Sie wirklich sofort handeln? Ist der Absender tatsächlich derjenige, für den er sich ausgibt? Warum wird gerade jetzt nach einem Passwort oder Sicherheitscode gefragt?
Ein kurzer Moment der Skepsis kann bereits verhindern, dass aus einer harmlosen Nachricht ein echtes Sicherheitsproblem wird.
Mein Name ist Tim Platen und als Gründer und Inhaber von TP-Solution unterstütze ich meine Kunden mit meiner langjährigen Erfahrung im IT-Bereich. Seit über 15 Jahren bin ich beruflich in der IT tätig, insbesondere im technischen Support und bei der Lösung alltäglicher IT-Probleme.
Hinterlasse einen Kommentar
An der Diskussion beteiligen?Hinterlasse uns deinen Kommentar!